BDAR svetainėje: ką įmonė privalo kontroliuoti?
BDAR svetainėje reiškia, kad svetainė renka, naudoja ir saugo asmens duomenis teisėtu, aiškiu ir saugiu būdu. Lietuvos įmonėms tai visų pirma susiję su kontaktų forma, slapukais, analitika, CRM sistema, naujienlaiškiu, privatumo politika ir tuo, kas gauna prieigą prie surinktų duomenų.
BDAR (Bendrasis duomenų apsaugos reglamentas) nėra vien tekstas poraštėje. Tai būdas, kuriuo elgiasi pati svetainė. Jei forma renka vardą, el. paštą, telefoną ir žinutę, jūs jau tvarkote asmens duomenis. Jei analitikos įrankis seka lankytojus, tai irgi gali būti asmens duomenys. Jei duomenys keliauja toliau į CRM ar el. pašto sistemą, šį srautą reikia suprasti ir kontroliuoti.
Wevo kuriu svetaines taip, kad privatumas būtų įvertintas nuo pat pradžių. Tai reiškia mažiau nereikalingų laukų formose, aiškią informaciją lankytojui, tinkamą sutikimo valdymą, kai jo reikia, ir techninius sprendimus, padedančius kontroliuoti duomenis.
Ką BDAR svetainėje reiškia praktiškai?
BDAR svetainėje susijęs su asmens duomenimis, kuriuos galima susieti su konkrečiu žmogumi. Tai gali būti vardas, el. paštas, telefono numeris, IP adresas, žinutė kontaktų formoje, rezervacijos duomenys, gyvenimo aprašymas, sveikatos informacija ar duomenys iš slapukų. Valstybinė duomenų apsaugos inspekcija (VDAI) paaiškina, kad įmonės privalo turėti teisėtą duomenų tvarkymo pagrindą, informuoti duomenų subjektus ir užtikrinti duomenų saugumą. Praktiškai tai reiškia, kad turite žinoti, ką jūsų svetainė renka, kodėl ji tai daro ir kur tie duomenys galiausiai atsiduria.
Įsivaizduokite Eglę, kuri valdo kliniką Panevėžyje. Kontaktų forma klausia vardo, telefono, gydymo srities ir laisvo teksto lauko. Jei pacientas žinutėje parašo sveikatos informaciją, duomenys tampa jautresni. Tada nebeužtenka, kad forma gražiai atrodo. Eglė turi žinoti, kas gauna žinutę, kur ji saugoma ir kiek laiko yra laikoma.
Kurios svetainės dalys susijusios su BDAR?
| Svetainės dalis | Asmens duomenys, kurie gali būti tvarkomi | Ką turėtumėte išsiaiškinti |
|---|---|---|
| Kontaktų forma | Vardas, el. paštas, telefonas, žinutė. | Paskirtis, gavėjas, saugojimo trukmė ir apsauga. |
| Slapukai | Identifikatorius, elgsena, nuostatos. | Sutikimas, slapuko kategorija ir naudojamas įrankis. |
| Analitika | Apsilankymai, įrenginys, IP ar vartotojo ID. | Ar duomenys anonimizuoti, kam perduodami ir ar grįsti sutikimu. |
| CRM integracija | Užklausa, statusas, pastabos ir istorija. | Kas gauna prieigą ir kiek laiko duomenys ten laikomi. |
| Naujienlaiškis | El. paštas, sutikimas ir nuostatos. | Dokumentuotas sutikimas ir paprastas atsisakymas. |
Kokia turėtų būti tvarkinga kontaktų forma?
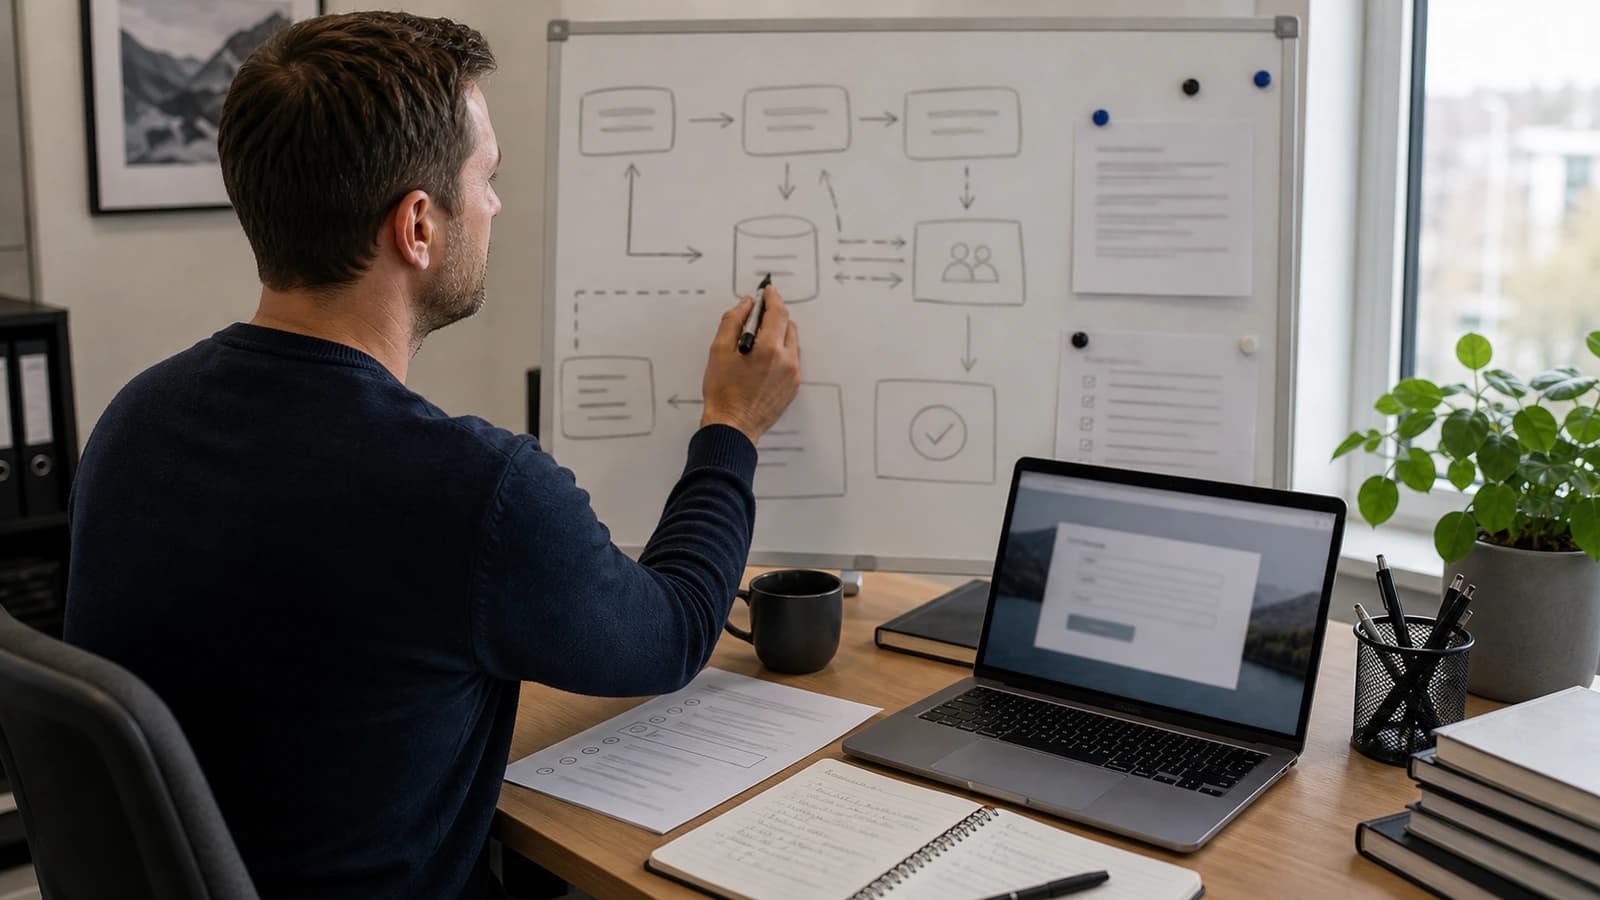
Gera kontaktų forma prašo tik to, kas iš tikrųjų būtina, kad galėtumėte atsakyti klientui. Daugelis formų prašo per daug, nes taip atrodo patogiau įmonei. BDAR skatina mąstyti priešingai: rinkite kuo mažiau, paaiškinkite kodėl ir tvarkykite duomenis saugiai. Tai naudinga ir konversijai. Trumpa forma dažnai sulaukia daugiau užklausų nei ilga.
- Prašykite tik tų laukų, kurių reikia.
- Trumpai paaiškinkite, kas įvyksta po formos pateikimo.
- Neprašykite jautrios informacijos, jei jos nereikia.
- Užtikrinkite HTTPS ir saugų duomenų siuntimą.
- Siųskite duomenis tinkamam gavėjui, o ne daugiau žmonių, nei būtina.
- Venkite, kad formos duomenys liktų sistemose, kurių jau nebenaudojate.
- Registruokite klaidas neatskleisdami pačių asmens duomenų.
Buhalterinei įmonei gali pakakti vardo, el. pašto ir informacijos apie tai, kokios pagalbos reikia klientui. Asmens kodo pirmojo kontakto metu paprastai nereikia. Odontologas turėtų vengti prašyti paciento laisvame tekste rašyti visą sveikatos istoriją, jei forma tam nepritaikyta ir nesaugoma atitinkamai.
Tas pats galioja ir failų kėlimui. Jei klientas gali įkelti dokumentus, turite žinoti, kur failai saugomi, kas gauna prieigą prie jų ir ar jie ištrinami, kai užklausa užbaigiama. Forma dažnai yra viso duomenų srauto pradžios taškas.
Kaip BDAR ir slapukų sutikimas susiję?
Slapukai ir BDAR susikerta, kai slapukai naudojami sekimui, analitikai ar rinkodarai. Tada slapukus galima susieti su asmens duomenimis ar konkretaus žmogaus elgsena. VDAI yra atkreipusi dėmesį, kad sutikimas dėl slapukų turi būti duodamas laisva valia, o vadinamosios cookie wall praktikos, kai turinys ar svetainė visiškai užblokuojami, kol lankytojas nesutinka su visais slapukais, neatitinka BDAR reikalavimų. Kitaip tariant, atsisakius slapukų, pagrindinis svetainės turinys turi likti pasiekiamas. Todėl slapukų sutikimas svetainėje turi būti vertinamas kartu su privatumo politika. Pranešimo langas parodo, ką pasirenka lankytojas. Privatumo politika išsamiau paaiškina, kur duomenys keliauja toliau.
- Būtini slapukai turi būti paaiškinti, bet ne visada reikalauja atskiro sutikimo.
- Analitikos slapukai paprastai turi laukti sutikimo, prieš juos suaktyvinant.
- Rinkodaros pikseliai niekada neturėtų pradėti veikti prieš vartotojui sutinkant.
- Sutikimo langas niekada neturėtų blokuoti viso turinio, kol lankytojas nesutiko su visais slapukais.
- Sutikimo pasirinkimą turi būti galima vėliau lengvai pakeisti.
Kas turi būti privatumo politikoje?
Privatumo politika turėtų būti konkreti jūsų svetainei, o ne bendro pobūdžio tekstas. Neįklijuokite teisinio teksto, kurio niekas nesupranta. Paaiškinkite, kokius duomenis renkate, kodėl tai darote, kokiu teisiniu pagrindu remiatės, su kuo duomenimis dalijatės, kiek laiko juos saugote ir kokias teises turi klientas. VDAI turi paskelbusi gaires apie informavimą vartotojams ir duomenų valdytojo atsakomybę, jomis verta remtis rašant tekstą.
| Tema | Į ką tekstas turėtų atsakyti |
|---|---|
| Paskirtis | Kodėl renkate šiuos duomenis? |
| Duomenų tipai | Kokie konkrečiai duomenys renkami? |
| Dalijimasis | Kurie tiekėjai ar sistemos gauna duomenis? |
| Saugojimas | Kiek laiko duomenys laikomi? |
| Teisės | Kaip klientas gali prašyti susipažinti su duomenimis ar juos ištrinti? |
Kokios dažniausios BDAR klaidos svetainėse?
Dažniausios klaidos kartais atrodo smulkios, tačiau jos didina riziką. Forma nepaaiškina, kas vyks toliau, analitika veikia be tinkamo sutikimo, privatumo politikoje neminimas CRM, o senos užklausos metų metus lieka pašto dėžutėse. Riziką didina ir pranešimai darbuotojams, kuriems šių duomenų nereikia. Tokiais atvejais įmonė nebeturi aiškaus vaizdo, kur ir kiek laiko duomenys laikomi.
Kita dažna klaida yra nukopijuoti privatumo politiką iš kitos svetainės. Tada tekstas gali atrodyti profesionaliai, bet aprašo netinkamus įrankius, netinkamą saugojimą ir netinkamą atsakomybę. Privatumo tekstas turi atspindėti realų sprendimą, kitaip jis niekam nepadeda, net jei atrodo tvarkingai.
Kaip BDAR svetainėje turėtų būti prižiūrimas po paleidimo?
BDAR darbas nesibaigia svetainės paleidimo dieną. Kai įtraukiate naują formą, naują pokalbių langelį, naują reklamos pikselį, naują CRM ryšį ar naują analitikos įrankį, privatumą reikia įvertinti iš naujo. Todėl BDAR glaudžiai susijęs su nuolatine svetainės priežiūra, o ne su vienkartiniu darbu.
- Patikrinkite privatumo politiką, kai įtraukiate naujus įrankius.
- Pašalinkite senus, nebenaudojamus formos duomenų gavėjus.
- Ištrinkite ar archyvuokite senas užklausas pagal nusistatytą tvarką.
- Patikrinkite sutikimo sąranką po bet kokio scenarijų pakeitimo.
- Dokumentuokite, kur eina duomenys, kai keičiasi integracija.
- Surašykite visas formas, scenarijus ir integracijas savo svetainėje.
- Pašalinkite nebūtinus laukus iš formų.
- Patikrinkite, ar slapukų sutikimas blokuoja teisingai, o ne tik apsimeta.
- Atnaujinkite privatumo politiką su realiais, šiuo metu naudojamais įrankiais.
- Apribokite, kas gauna prieigą prie formos duomenų.
- Sukurkite senų užklausų trynimo ir tolesnio sekimo tvarką.
- Peržiūrėkite savo svetainę saugumo požiūriu kartu su privatumo klausimais.
Kaip wevo kuria svetaines, galvodamas apie BDAR?
Pirmiausia aprašau duomenų srautą: formas, analitiką, naujienlaiškį, CRM, mokėjimus ir trečiųjų šalių įrankius. Tada įvertinama, kas būtina, kam reikalingas sutikimas ir ką galima pašalinti. Nereikalingų scenarijų atsisakymas dažnai padeda pagerinti ir saugumą, ir svetainės greitį.
Tai natūrali svetainių įmonėms dalis, ypač kai svetainėje yra kontaktų forma, CRM ryšys ar analitika. Jei norite pirmiausia pasitikrinti, kur jūsų dabartinė svetainė stovi saugumo ir slapukų sutikimo požiūriu, galite pradėti nuo nemokamos saugumo analizės. Jei svetainė taip pat siunčia duomenis į vidines sistemas, sistemų integracija turėtų būti kuriama su aiškia prieiga ir žurnalavimu nuo pat pradžių.
Tikslas nėra apsunkinti svetainę. Tikslas yra padaryti ją tvarkingą. Kai duomenų srautą lengva paaiškinti, jį taip pat lengviau apsaugoti, prižiūrėti ir tobulinti.
Ką BDAR reiškia svetainei?
BDAR svetainei reiškia, kad asmens duomenys iš formų, slapukų, analitikos ir integracijų turi būti renkami, naudojami ir saugomi teisėtai, aiškiai ir saugiai.
Ar kontaktų forma turi turėti BDAR tekstą?
Forma turėtų trumpai paaiškinti, kas nutinka su duomenimis, o privatumo politika turėtų suteikti daugiau informacijos apie paskirtį, saugojimą, dalijimąsi ir teises.
Ar galima blokuoti svetainės turinį, kol lankytojas nesutinka su slapukais?
Ne. VDAI yra nurodžiusi, kad sutikimas dėl slapukų turi būti duodamas laisva valia, todėl vadinamosios cookie wall praktikos, blokuojančios turinį iki sutikimo, neatitinka BDAR reikalavimų.
Kas yra duomenų kiekio mažinimas?
Duomenų kiekio mažinimas reiškia rinkti kuo mažiau asmens duomenų, tik tiek, kiek būtina konkrečiai paskirčiai pasiekti.
Norite pagalbos su tuo? Pažiūrėkite šią paslaugą.
Nesate tikri, kaip sekasi jūsų svetainei?
Atlikite nemokamą analizę ir gaukite sąžiningą vaizdą apie greitį, struktūrą ir dalykus, kurie gali atbaidyti jūsų klientus.